Lorsque les équipes d’ingénierie transfèrent leurs données produit et leurs flux de collaboration vers le cloud, une question se pose inévitablement :
Nos données sont-elles sécurisées?
Pour les organisations qui gèrent de la propriété intellectuelle, des conceptions techniques et d’autres renseignements sensibles, la sécurité du cloud va bien au-delà de la prévention des accès non autorisés. Elle englobe également la protection de la vie privée, les exigences réglementaires, la disponibilité des services, la qualité des logiciels et l’utilisation responsable de l’intelligence artificielle.
Dassault Systèmes répond à ces préoccupations au moyen de six domaines présentés dans son Trust Center : sécurité, conformité réglementaire, qualité, protection de la vie privée, disponibilité et IA de confiance.
Ensemble, ces six piliers forment un cadre plus large visant à renforcer la confiance des clients. Parallèlement, la sécurité du cloud repose sur un modèle de responsabilité partagée : Dassault Systèmes protège la plateforme et l’infrastructure sous-jacente, tandis que les clients demeurent responsables de la façon dont ils configurent et utilisent leur environnement.
Cet article résume les principaux concepts abordés lors de notre webinaire sur l’intelligence artificielle, le cloud et la sécurité de la plateforme 3DEXPERIENCE.
En bref : quelle est l’approche de 3DEXPERIENCE en matière de sécurité?
L’approche de la plateforme 3DEXPERIENCE en matière de sécurité du cloud combine des pratiques de sécurité dès la conception, des tests de vulnérabilité, des procédures de réponse aux incidents, des contrôles de protection de la vie privée, une gestion de la qualité, une infrastructure résiliente et des principes d’IA de confiance.
Toutefois, le passage au cloud ne signifie pas qu’une organisation peut cesser de se préoccuper de la sécurité.
Les clients doivent toujours gérer adéquatement leurs utilisateurs, leurs autorisations, leurs appareils et leurs données. Comprendre où se terminent les responsabilités du fournisseur et où commencent celles du client constitue l’un des aspects les plus importants de l’évaluation de toute plateforme cloud.
Le modèle de responsabilité partagée
Avant d’examiner les six piliers, il est important de comprendre un principe fondamental : la sécurité du cloud est une responsabilité partagée.
Le modèle de responsabilité partagée de Dassault Systèmes définit les responsabilités respectives de Dassault Systèmes et de ses clients en matière de sécurité opérationnelle et de conformité.
Les responsabilités du client comprennent :
- Les données du client
- Les appareils et les terminaux
- La gestion des identités et des accès
Les responsabilités de Dassault Systèmes comprennent :
- Les applications
- Les systèmes d’exploitation
- La virtualisation
- Les ressources physiques, comme la puissance de calcul, le réseau et le stockage
- Les centres de données physiques
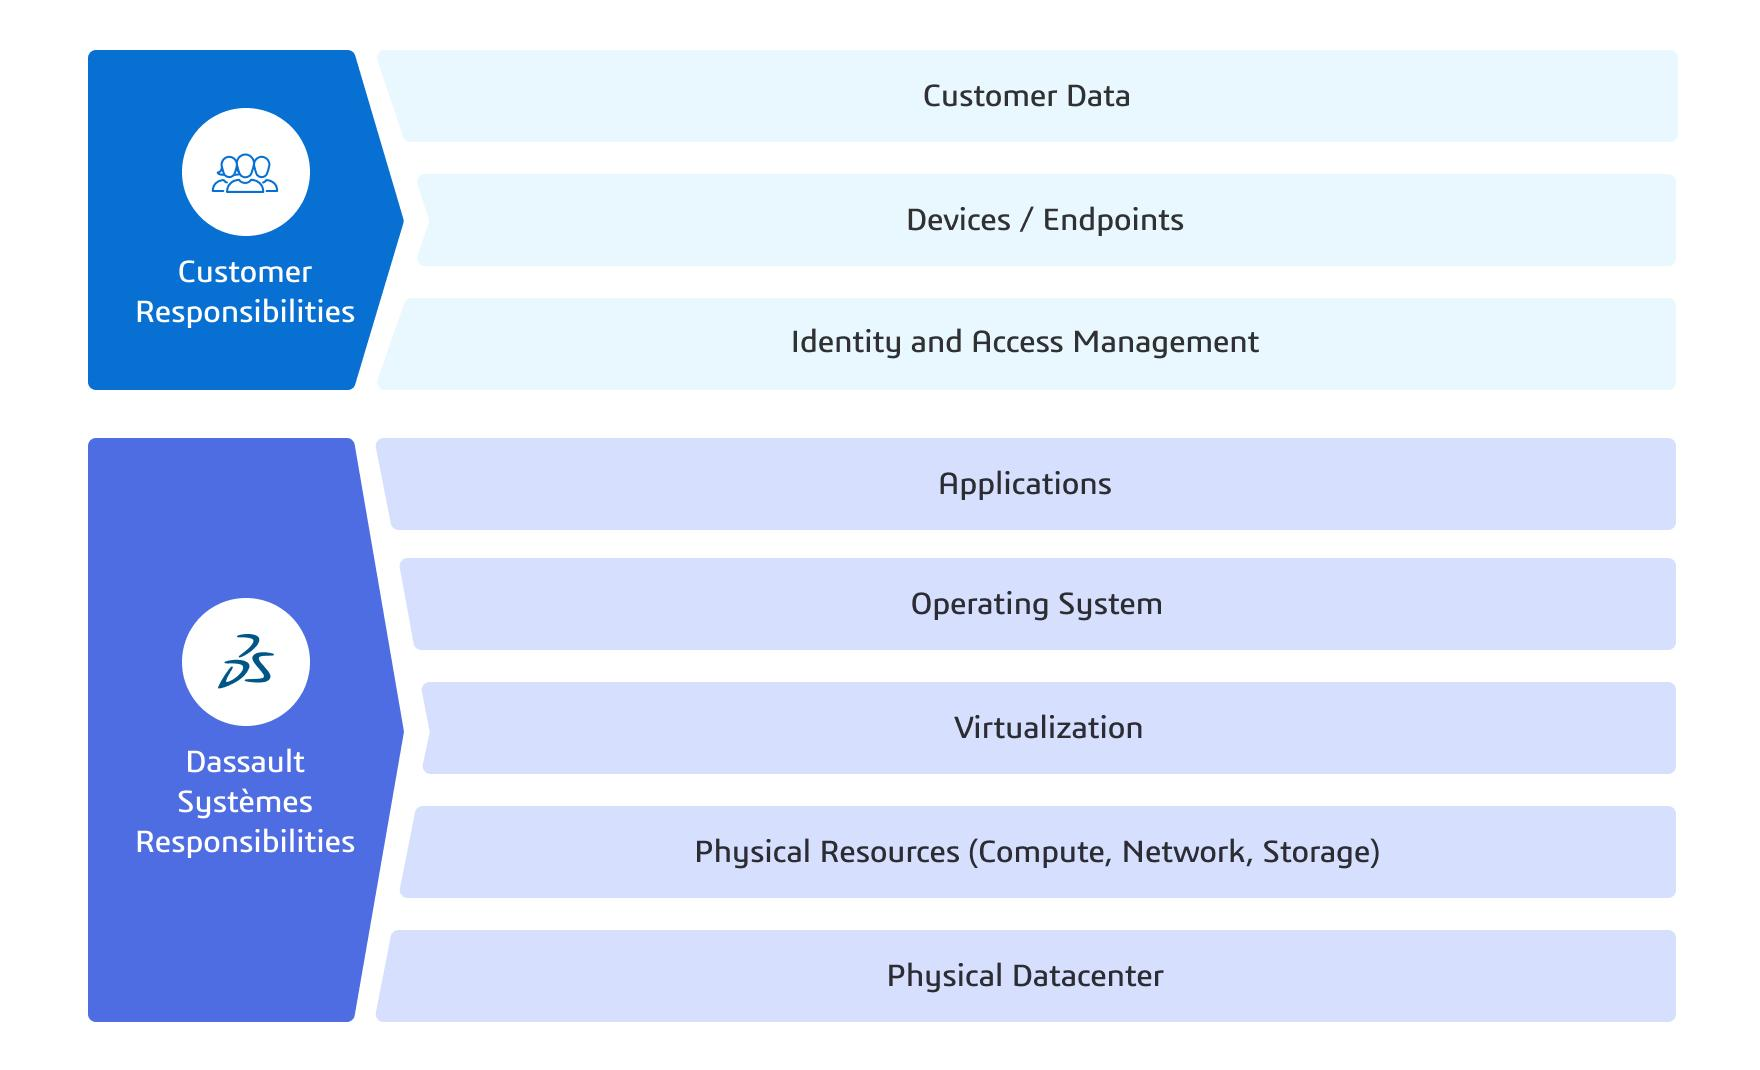
Concrètement, Dassault Systèmes est responsable de la protection du service cloud et de l’infrastructure qui le soutient. Le client demeure responsable de déterminer qui devrait avoir accès à ses données, d’attribuer les autorisations appropriées et de sécuriser les appareils utilisés pour se connecter à la plateforme.
Cette distinction est essentielle.
Même une plateforme cloud hautement sécurisée ne peut empêcher une organisation d’accorder à un utilisateur plus d’accès que nécessaire ou d’omettre de révoquer l’accès d’un ancien employé.
Les 6 piliers de confiance de 3DEXPERIENCE
1. Sécurité
La sécurité est généralement le premier aspect auquel pensent les organisations lorsqu’elles évaluent une plateforme cloud, et avec raison.
Dassault Systèmes décrit son approche comme une sécurité dès la conception, ce qui signifie que les exigences de sécurité sont intégrées au cycle de développement et d’exploitation des logiciels, plutôt que d’être ajoutées après coup.
Le programme de sécurité comprend notamment les mesures suivantes :
- Des pratiques de développement logiciel sécurisé
- Une surveillance continue des menaces
- La gestion des vulnérabilités
- Des tests statiques et dynamiques de sécurité des applications (SAST et DAST)
- L’analyse de la composition logicielle
- Des tests d’intrusion
- Un programme privé de primes aux bogues
- Une réponse aux incidents assurée par l’équipe d’intervention en cas d’incident de sécurité informatique (CSIRT) de Dassault Systèmes
La plateforme 3DEXPERIENCE sur le cloud fait également l’objet de certifications et d’évaluations de sécurité, notamment les certifications ISO/IEC 27001:2022 et ISO/IEC 27017:2015.
L’objectif n’est pas de compter sur un seul mécanisme de sécurité, mais de déployer plusieurs couches de protection tout au long du cycle de vie de la plateforme.
2. Conformité réglementaire
La sécurité et la conformité sont étroitement liées, mais elles ne désignent pas la même chose.
Les organisations qui évoluent dans des secteurs comme l’aéronautique, l’automobile, les sciences de la vie, les dispositifs médicaux ou d’autres environnements réglementés peuvent devoir respecter des exigences précises concernant le stockage, le traitement et la gestion de l’information.
Le Trust Center de Dassault Systèmes fournit de l’information sur les certifications applicables, les exigences réglementaires et les programmes de conformité. Les ressources actuelles couvrent notamment des règlements comme le règlement européen sur les données (EU Data Act), la directive NIS2, le règlement sur la cyberrésilience (Cyber Resilience Act) et le règlement DORA.
Il faut toutefois souligner une distinction importante :
La certification d’un fournisseur ne rend pas automatiquement son client conforme.
Les organisations doivent toujours déterminer quelles exigences s’appliquent à leur secteur, à leur territoire et à leurs processus, puis configurer et utiliser la plateforme en conséquence.
Le Trust Center constitue donc une ressource importante pour les équipes des TI, de la sécurité, des affaires juridiques, de la qualité et de la conformité qui évaluent 3DEXPERIENCE.
3. Qualité
La sécurité n’est pas le seul facteur qui détermine si une plateforme cloud est digne de confiance.
La qualité des logiciels, les pratiques de développement et l’amélioration continue jouent également un rôle important.
Dassault Systèmes maintient un système de gestion de la qualité (SGQ) conçu pour intégrer la qualité à l’ensemble du cycle de développement logiciel. Le SGQ encadrant la plateforme 3DEXPERIENCE est certifié ISO 9001:2015 pour des activités comprenant la conception, le développement, le déploiement, les opérations cloud et le soutien.
Pour les organisations qui évoluent dans des environnements réglementés, la gestion de la qualité peut également contribuer au respect des exigences liées à la validation, à la traçabilité et aux processus contrôlés.
Autrement dit, la confiance ne consiste pas uniquement à bloquer les accès non autorisés. Elle repose aussi sur des processus structurés conçus pour fournir des logiciels fiables et les améliorer continuellement.
4. Protection de la vie privée
La sécurité protège l’information contre les accès non autorisés, tandis que la protection de la vie privée concerne la façon dont les renseignements personnels sont recueillis, traités et gérés.
Dassault Systèmes maintient un programme de protection des données qui comprend une gouvernance spécialisée, la formation des employés ainsi que des mesures techniques et organisationnelles. La plateforme 3DEXPERIENCE sur le cloud est également certifiée ISO/IEC 27701:2019 pour la gestion des renseignements relatifs à la vie privée et ISO/IEC 27018:2019 pour les contrôles liés aux renseignements permettant d’identifier une personne dans les services de cloud public.
Les exigences en matière de protection de la vie privée peuvent varier selon le type d’information concerné et les territoires où l’organisation exerce ses activités.
Les entreprises devraient donc se poser les questions suivantes :
- Quels renseignements personnels sont traités?
- Pourquoi sont-ils recueillis?
- Qui peut y accéder?
- Où sont-ils traités?
- Quelles réglementations en matière de protection de la vie privée s’appliquent?
Il est particulièrement important de répondre à ces questions lorsque les organisations d’ingénierie collaborent avec des clients, des fournisseurs ou d’autres parties prenantes externes.
5. Disponibilité
La sécurité n’est utile que si votre équipe peut accéder à la plateforme lorsqu’elle en a besoin.
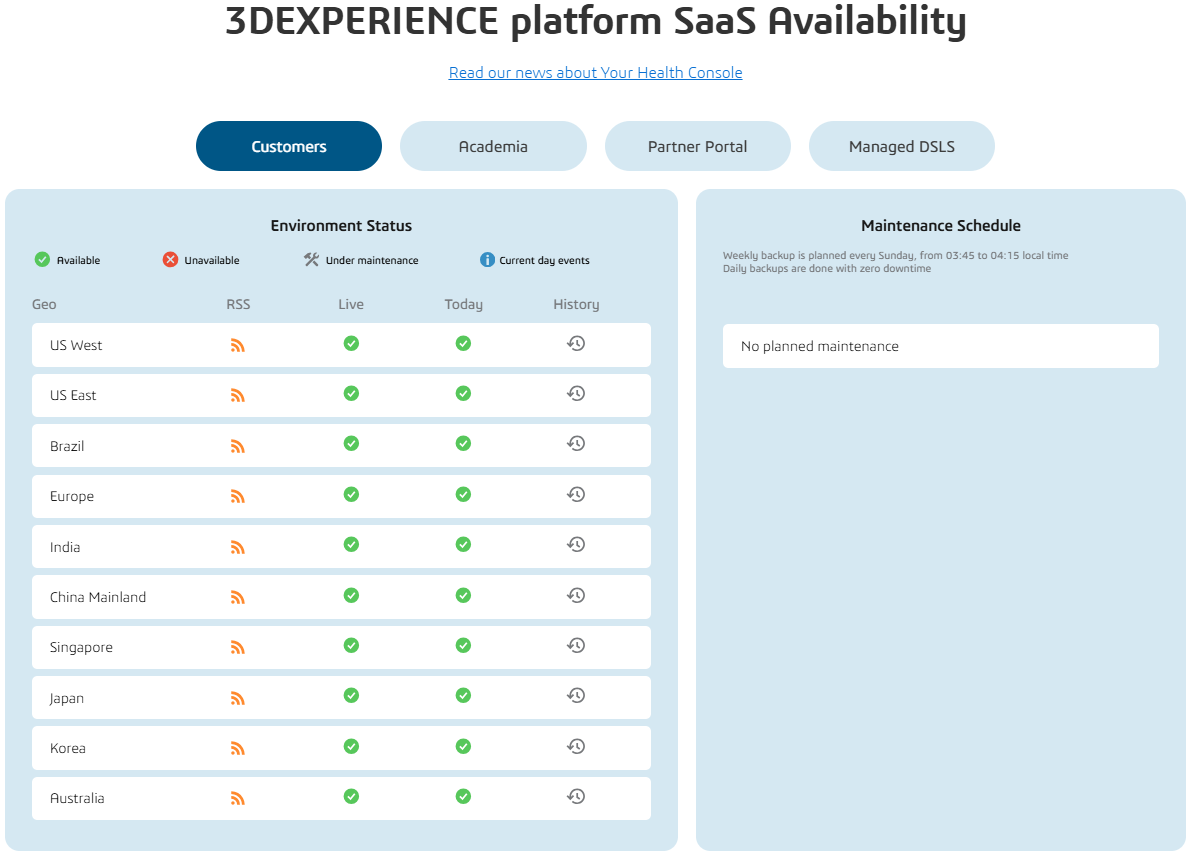
La disponibilité de 3DEXPERIENCE sur le cloud repose sur des opérations cloud, une surveillance, une infrastructure résiliente et des mécanismes de redondance conçus pour assurer la continuité du service. Dassault Systèmes donne également à ses clients accès à l’état des services cloud et aux renseignements sur la maintenance par l’intermédiaire de la Health Console.
L’infrastructure de la plateforme est répartie dans plusieurs régions géographiques, et des centres de données 3DEXPERIENCE sont répertoriés dans les Amériques, en Europe et en Asie-Pacifique.
La disponibilité constitue elle aussi un exemple de responsabilité partagée.
Un fournisseur de services cloud peut maintenir une infrastructure résiliente, mais les clients doivent tout de même tenir compte de leur propre connexion Internet, de leurs appareils, de leurs processus d’authentification et de leurs procédures internes de continuité des activités.
6. IA de confiance
L’intelligence artificielle ajoute une nouvelle dimension à la question de la confiance.
À mesure que l’IA s’intègre aux flux de travail d’ingénierie et de collaboration, les organisations doivent comprendre non seulement ce qu’elle peut accomplir, mais aussi la façon dont elle est encadrée.
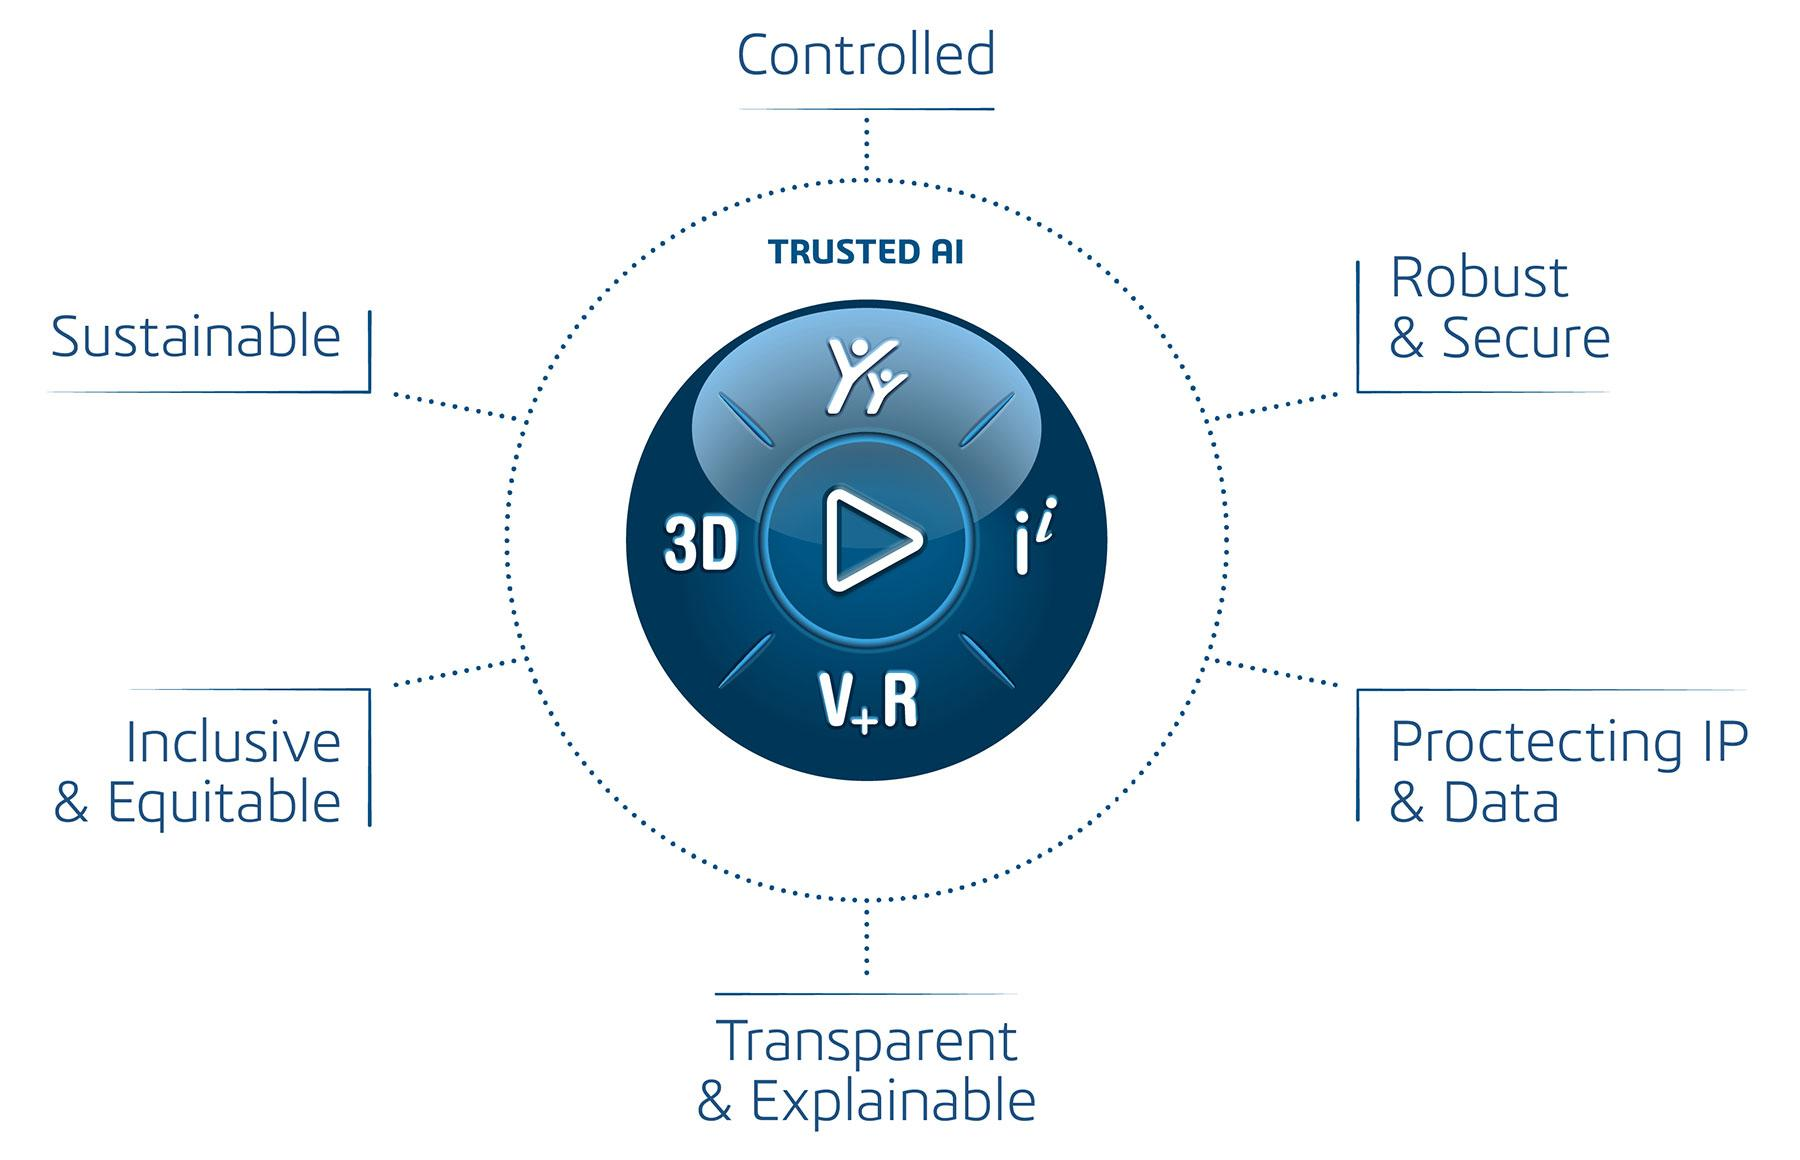
L’approche d’IA de confiance de Dassault Systèmes repose sur six principes :
- La supervision et le contrôle humains
- La robustesse, la sécurité et la protection de la vie privée
- La protection de la propriété intellectuelle et des données
- La transparence et l’explicabilité
- L’inclusivité et l’équité
- La durabilité
L’accent mis sur la supervision humaine est particulièrement pertinent en ingénierie.
L’IA peut faciliter des tâches comme la recherche d’information, la synthèse de contenu, l’automatisation de certaines activités et le soutien à la prise de décision. Toutefois, les utilisateurs demeurent responsables d’examiner et de valider les résultats en fonction de leur cas d’utilisation.
Dassault Systèmes publie également de la documentation décrivant l’objectif prévu de chaque fonctionnalité fondée sur l’IA, ce qui assure une plus grande transparence quant à l’intégration de l’IA dans ses solutions.
Qu’en est-il des données clients et de l’IA?
Il s’agit de l’une des questions les plus importantes que les organisations devraient se poser lorsqu’elles évaluent des fonctionnalités d’IA.
Plutôt que de formuler une hypothèse générale sur le traitement des renseignements des clients, les organisations devraient examiner la fonctionnalité d’IA concernée, les modalités contractuelles applicables, la documentation sur la gouvernance des données et l’environnement d’hébergement.
Dassault Systèmes affirme que ses capacités d’IA sont encadrées par des principes de protection de la vie privée et de sécurité dès la conception, ainsi que par des contrôles visant à protéger la confidentialité, l’intégrité et la propriété intellectuelle.
Puisque les fonctionnalités et les modalités liées à l’IA peuvent évoluer, la meilleure façon d’évaluer le traitement des données de votre organisation consiste à consulter la documentation à jour de la fonctionnalité précise que vous comptez déployer.
Pourquoi est-ce important pour les petites et moyennes entreprises?
La sécurité peut représenter un défi particulièrement important pour les petites et moyennes organisations.
Le maintien d’une infrastructure sur site exige des ressources pour les serveurs, les mises à jour des systèmes d’exploitation, les correctifs de sécurité, les sauvegardes, la surveillance, la gestion des accès et la réponse aux incidents.
Le passage à une plateforme cloud n’élimine pas entièrement ces responsabilités, mais il modifie leur répartition.
Un fournisseur de services cloud peut prendre en charge une part importante de l’infrastructure sous-jacente et de la sécurité opérationnelle. Le client peut alors concentrer ses ressources sur les aspects qu’il contrôle directement, notamment :
- Les identités et les autorisations des utilisateurs
- La gouvernance des données
- La sécurité des terminaux
- La sensibilisation des employés
- Les procédures internes
- La continuité des activités
Cette répartition des responsabilités peut constituer un facteur important lors de la comparaison d’un environnement cloud et d’une infrastructure sur site.
10 questions à poser avant d’adopter 3DEXPERIENCE sur le cloud
Avant de transférer leurs données d’ingénierie vers le cloud, les organisations devraient se poser les questions suivantes :
- Quels types de données seront stockés sur la plateforme?
- Qui devrait pouvoir consulter, modifier ou partager ces données?
- Comment les rôles et les autorisations des utilisateurs seront-ils gérés?
- Comment les accès seront-ils vérifiés et révoqués lors du départ d’un employé?
- Les mesures de sécurité appropriées sont-elles activées sur les appareils des utilisateurs?
- Quelles exigences réglementaires ou de certification s’appliquent à notre organisation?
- Où nos données seront-elles hébergées et traitées?
- Quelles capacités d’IA prévoyons-nous utiliser?
- Quelles modalités contractuelles et de gouvernance des données s’appliquent à ces capacités d’IA?
- Nos équipes des TI, de la sécurité, des affaires juridiques et de la qualité ont-elles examiné la documentation pertinente du Trust Center?
Ces questions permettent de transformer une discussion générale sur la « sécurité du cloud » en une évaluation pratique des besoins réels de votre organisation.
Renforcer la confiance envers l’ingénierie sur le cloud
La sécurité de 3DEXPERIENCE ne repose pas sur une seule fonctionnalité ou certification.
Elle résulte de plusieurs pratiques techniques, organisationnelles et de gouvernance qui agissent de concert, du développement logiciel sécurisé et des tests de vulnérabilité à la protection de la vie privée, à la gestion de la qualité, à l’infrastructure résiliente et à l’IA responsable.
Tout aussi important, la sécurité est une responsabilité partagée.
La meilleure question n’est pas simplement :
« Le cloud est-il sécurisé? »
Les organisations devraient plutôt se demander :
« Quelles protections le fournisseur met-il en place, quelles responsabilités nous reviennent et comment gérerons-nous nos données et nos utilisateurs au quotidien? »
Comprendre ces responsabilités constitue la première étape pour prendre une décision éclairée en matière d’ingénierie sur le cloud.
Vous souhaitez évaluer comment 3DEXPERIENCE pourrait répondre aux besoins de votre organisation en matière de sécurité, de collaboration et de gestion des données? Communiquez avec l’équipe de Solidxperts pour discuter de votre environnement et de vos exigences.